


L’intelligence artificielle transforme rapidement les pratiques des entreprises : automatisation des tâches, analyse de données, assistants conversationnels, recrutement, marketing ou encore aide à la décision.
Mais l’utilisation de ces technologies soulève également des enjeux importants en matière de conformité.
Deux réglementations européennes sont particulièrement importantes : le RGPD (Règlement général sur la protection des données) et l’AI Act, également appelé règlement européen sur l’intelligence artificielle.
Ces deux textes poursuivent des objectifs différents, mais peuvent s’appliquer simultanément à un même système d’intelligence artificielle.
Une entreprise qui utilise une IA traitant des données personnelles doit donc être en mesure d’identifier ses obligations au regard du RGPD, tout en prenant en compte les exigences de l’AI Act.
RGPD et AI Act : quelle différence ?
Le RGPD et l’AI Act ne réglementent pas exactement la même chose.
Le RGPD vise principalement à encadrer les traitements de données à caractère personnel et à protéger les droits et libertés des personnes physiques.
L’AI Act établit quant à lui un cadre réglementaire spécifique aux systèmes d’intelligence artificielle. Il repose notamment sur une approche fondée sur le niveau de risque présenté par les systèmes d’IA.
Les deux réglementations sont donc complémentaires.
RGPDAI ActObjectif principalProtéger les données personnellesEncadrer l’intelligence artificielleChamp d’applicationTraitements de données personnellesSystèmes d’IA entrant dans le champ du règlementApprocheProtection des personnes et des donnéesApproche fondée sur les risquesTransparenceOuiOui, selon les systèmes concernésGouvernanceProtection des donnéesGouvernance et gestion des risques liés à l’IASanctionsOuiOui
L’AI Act ne remplace donc pas le RGPD. Lorsqu’un système d’IA traite des données personnelles, les obligations issues du RGPD peuvent continuer à s’appliquer.
Voici un tableau récapitulatif des spécificités du RIA par rapport au RGPD. 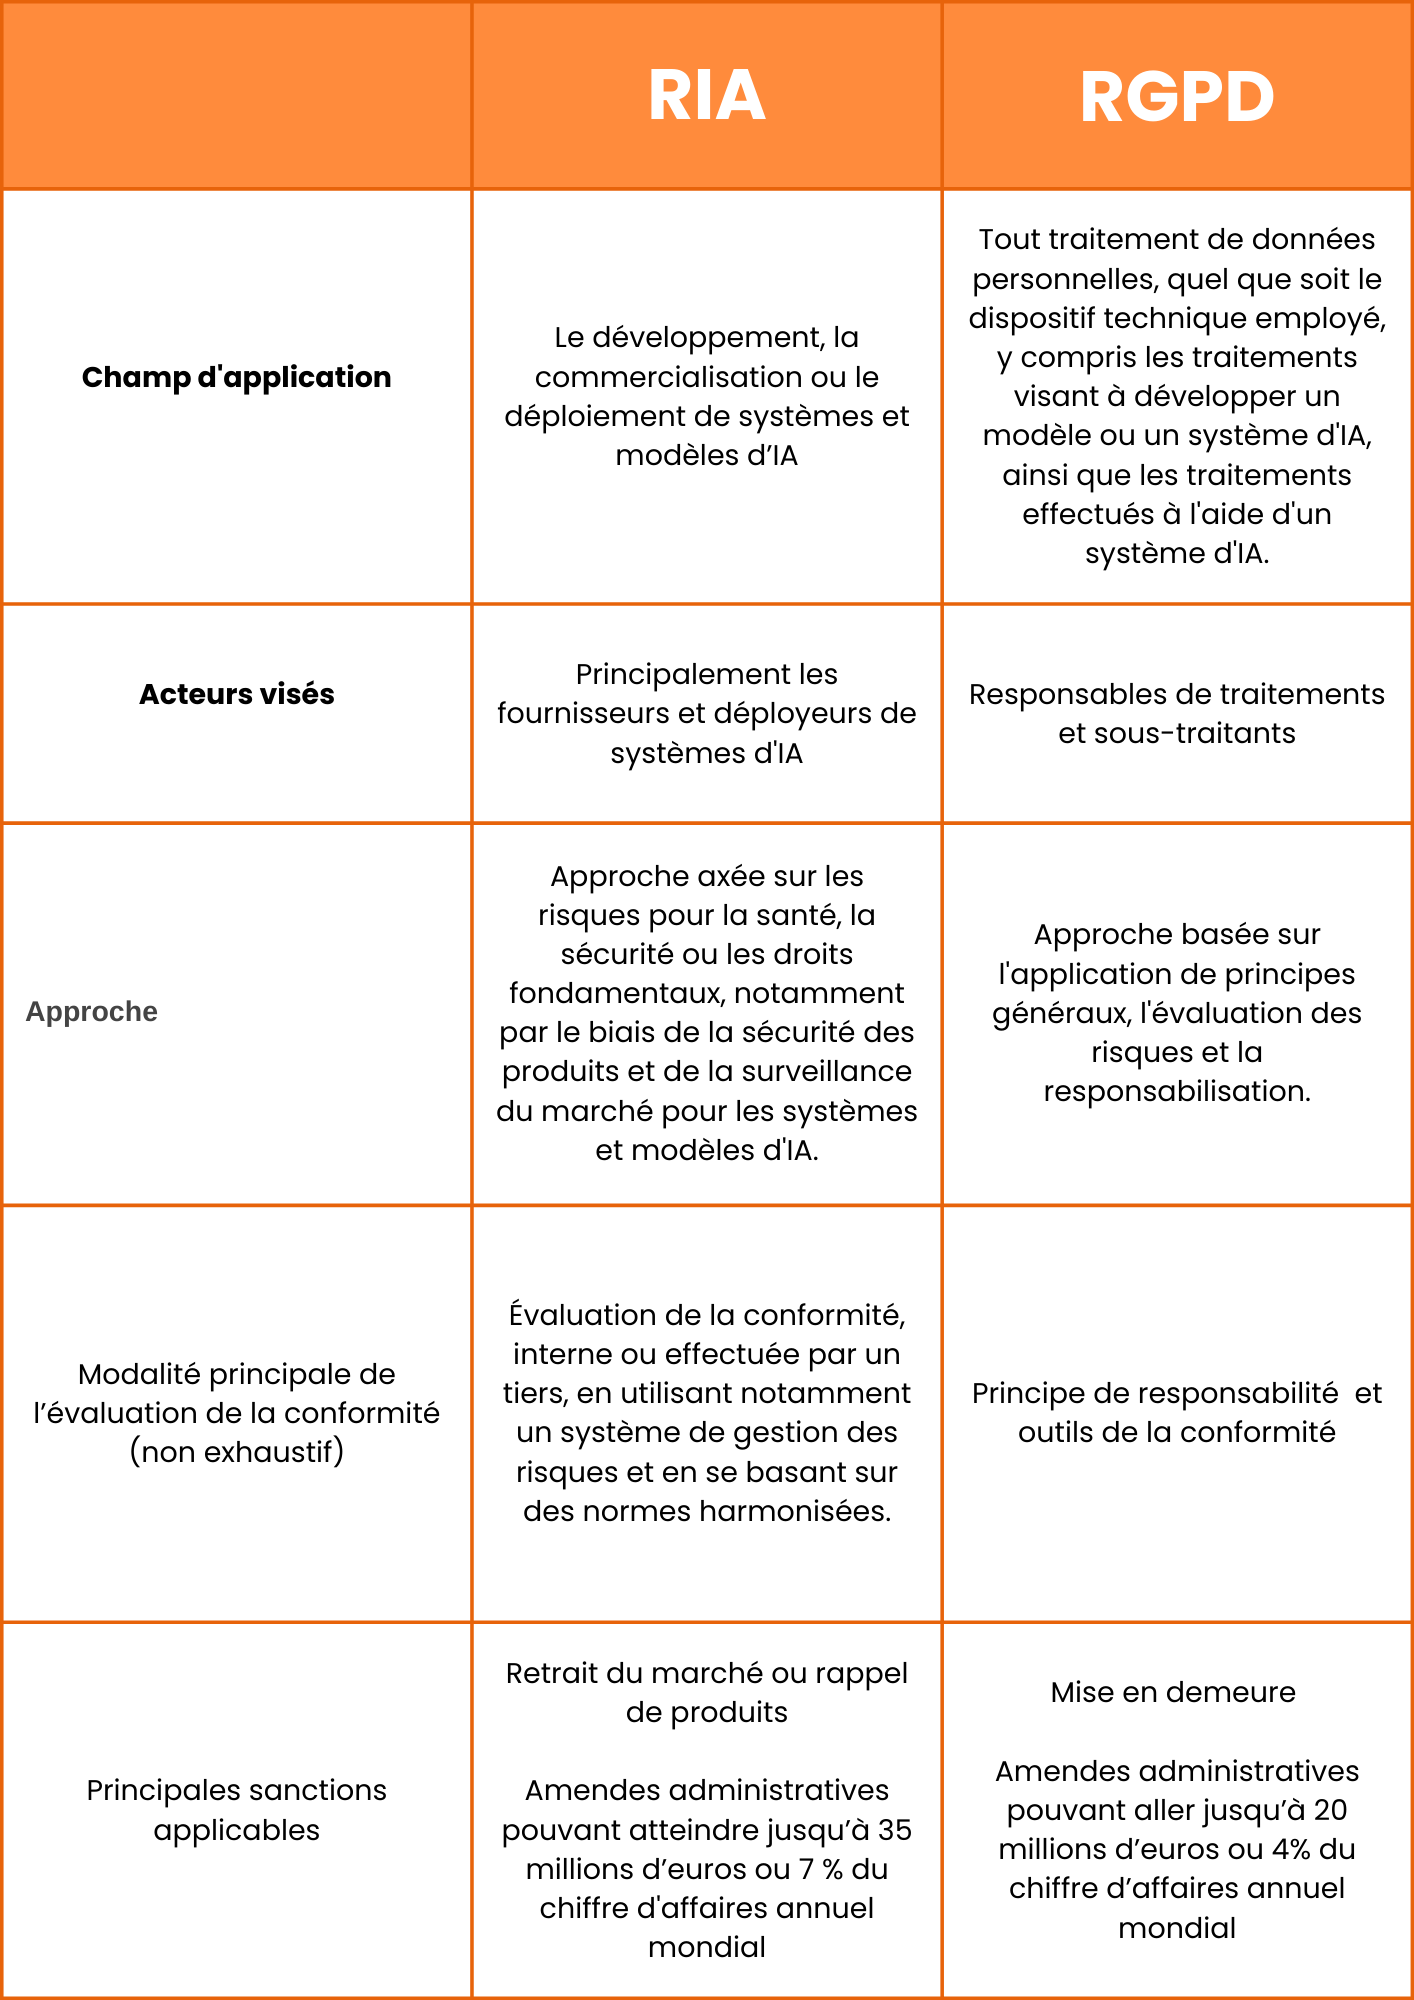
L’AI Act remplace-t-il les obligations imposées par le RGPD ?
Non. Le règlement européen sur l’intelligence artificielle ne se substitue pas aux exigences du RGPD.
Le RGPD continue de s’appliquer aux traitements de données à caractère personnel, notamment dans le cadre du développement et de l’utilisation de systèmes d’IA.
Cela peut notamment concerner :
- les données utilisées pour entraîner ou améliorer un modèle ;
- les données transmises à un outil d’IA ;
- les données utilisées par un système pour produire une réponse ;
- les données générées ou déduites à propos d’une personne ;
- les données utilisées dans un système de profilage ou de décision automatisée.
L’entreprise doit notamment déterminer pourquoi les données sont utilisées, sur quelle base juridique repose le traitement et quelles mesures permettent de protéger les personnes concernées.
Qu’est-ce que le RGPD ?
Le RGPD est le règlement européen qui encadre le traitement des données à caractère personnel.
Une donnée personnelle est une information permettant d’identifier directement ou indirectement une personne physique. Il peut notamment s’agir d’un nom, d’une adresse électronique, d’un numéro de téléphone, d’une adresse IP ou encore de données relatives à un salarié ou à un client.
Dans le cadre de l’intelligence artificielle, le RGPD peut notamment concerner :
- les données clients ;
- les données des salariés ;
- les CV et données de candidats ;
- les données utilisées pour le profilage ;
- certaines données biométriques ou de santé ;
- les informations saisies dans une IA générative.
L’entreprise doit notamment déterminer la finalité du traitement, sa base juridique, les données nécessaires, leur durée de conservation et les mesures de sécurité appropriées.
Qu’est-ce que l’AI Act ?
L’AI Act est le règlement européen consacré à l’intelligence artificielle.
Son approche repose notamment sur une classification des systèmes d’IA en fonction des risques qu’ils peuvent présenter.
Le règlement distingue notamment différentes catégories, allant des pratiques interdites à certains systèmes soumis à des exigences renforcées, en passant par des obligations de transparence applicables à certains systèmes.
Toutes les utilisations de l’IA ne sont donc pas soumises aux mêmes obligations.
Pour une entreprise, il est essentiel d’identifier quel système d’IA est utilisé, dans quel contexte et avec quel niveau de risque.
Quels sont les niveaux de risque prévus par l’AI Act ?
L’AI Act adopte une approche fondée sur les risques. Pour un panorama détaillé, consultez notre article sur les niveaux de risque de l’AI Act.
Les pratiques d’IA interdites
Certaines pratiques considérées comme présentant des risques inacceptables sont interdites dans les conditions prévues par le règlement.
Les systèmes d’IA à haut risque
Certains systèmes d’IA à haut risque considérés comme présentant un risque élevé sont soumis à des exigences renforcées. Selon les cas, cela peut notamment concerner la gestion des risques, la documentation, la qualité des données, la surveillance humaine ou encore la cybersécurité.
Selon les cas, cela peut notamment concerner la gestion des risques, la documentation, la qualité des données, la surveillance humaine ou encore la cybersécurité.
Les obligations de transparence
Certains systèmes doivent respecter des obligations spécifiques de transparence.
Les obligations dépendent notamment de la nature du système et de son utilisation.
Les systèmes à risque limité ou minimal
De nombreux usages de l’IA présentent un niveau de risque moins important et ne sont pas soumis au même niveau d’exigences réglementaires.
Il reste néanmoins pertinent pour une entreprise de mettre en place des règles internes de gouvernance et d’utilisation responsable de l’IA.
AI Act et RGPD : quels règlements s’appliquent à mon organisation ?
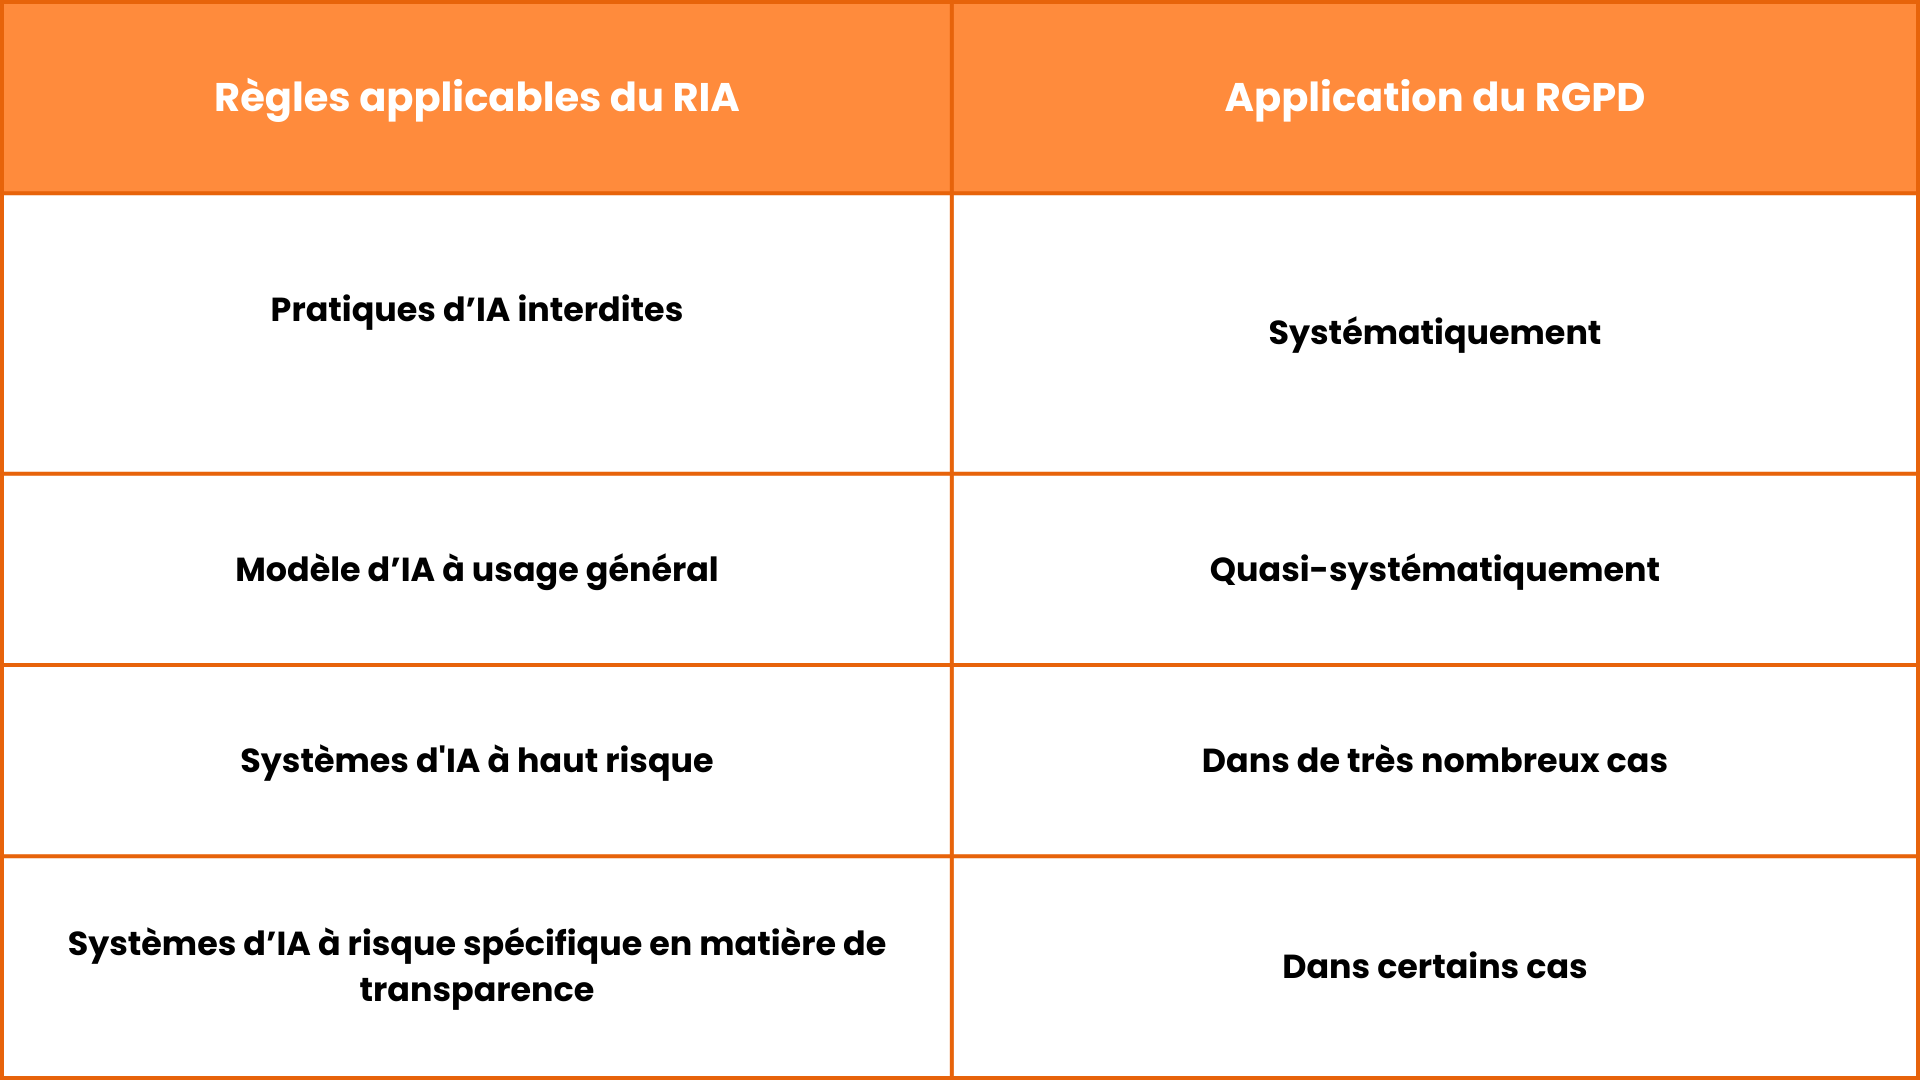
Le RIA concerne les systèmes d’IA, tandis que le RGPD s’applique aux traitements de données personnelles.
Plusieurs situations peuvent donc se présenter.
Seul l’AI Act s’applique
Cela peut notamment concerner un système d’IA entrant dans le champ de l’AI Act mais n’impliquant pas de données personnelles.
Exemple : un système d’IA utilisé pour optimiser la maintenance prédictive d’une usine industrielle.
Seul le RGPD s’applique
Un système utilisant l’IA peut traiter des données personnelles sans relever d’une catégorie particulière de l’AI Act.
Exemple : un chatbot qui collecte des données clients mais n’est pas classé comme système d’IA à haut risque.
Le RGPD et l’AI Act s’appliquent
Les deux règlements peuvent être applicables lorsqu’un système d’IA traite des données personnelles et entre également dans le champ de l’AI Act.
Exemple : un système d’IA utilisé pour l’analyse de dossiers médicaux.
Aucun des deux ne s’applique
Certains systèmes à faible risque peuvent ne pas impliquer de traitement de données personnelles relevant du RGPD.
Exemple : un générateur de musiques personnalisées.
Comment concilier les exigences du RGPD et de l’AI Act ?
Le RGPD et l’AI Act abordent parfois des notions similaires sous des perspectives différentes.
C’est notamment le cas de la transparence et de la documentation.
La transparence
Le RGPD impose des obligations de transparence afin d’informer les personnes dont les données sont traitées sur les modalités de ce traitement.
L’AI Act prévoit également certaines obligations de transparence applicables à des systèmes d’IA selon leur nature et leur utilisation.
Cette complémentarité doit être prise en compte dès la conception du projet.
IA générative : quelles obligations pour les entreprises ?
L’IA générative mérite une attention particulière car elle est désormais utilisée dans de nombreux métiers.
Les entreprises doivent notamment s’intéresser à l’utilisation de données personnelles et confidentielles dans ces outils.
Peut-on utiliser ChatGPT avec des données personnelles ?
Cela dépend notamment des données, de l’outil utilisé, des paramètres du service et du traitement envisagé.
Il est déconseillé de considérer un outil d’IA comme un espace neutre dans lequel toutes les informations de l’entreprise peuvent être copiées.
Une politique interne doit définir clairement les informations pouvant être saisies.
Faut-il former les salariés ?
La formation des collaborateurs constitue un élément important de la gouvernance de l’IA.
Les utilisateurs doivent notamment comprendre :
- quelles données peuvent être saisies ;
- quels outils sont autorisés ;
- comment vérifier les résultats ;
- quels risques présentent les hallucinations ;
- quelles informations doivent rester confidentielles.
Faut-il mettre en place une charte IA ?
Une charte IA peut permettre de formaliser les règles applicables au sein de l’organisation.
Elle peut notamment préciser les outils autorisés, les usages interdits, les règles de confidentialité et les responsabilités des utilisateurs.
Comment mettre son entreprise en conformité avec le RGPD et l’AI Act ?
Une démarche structurée peut être mise en place.
1. Recenser les outils d’IA
Identifiez les systèmes d’IA utilisés dans l’entreprise, y compris ceux utilisés directement par les salariés. Un registre des systèmes d’IA facilite ce recensement.
2. Identifier les données traitées
Déterminez si les outils utilisent des données personnelles, confidentielles ou sensibles.
3. Vérifier les obligations RGPD
Analysez notamment la finalité, la base juridique, l’information des personnes, la sécurité et les éventuels transferts de données. Réalisez une analyse d’impact (AIPD) lorsque le traitement le requiert.
4. Évaluer le système au regard de l’AI Act
Déterminez la catégorie de risque et les obligations éventuellement applicables. Pour certains systèmes à haut risque, une analyse d’impact sur les droits fondamentaux (FRIA) peut être requise.
5. Former les collaborateurs
Les utilisateurs doivent connaître les outils autorisés et les données pouvant être transmises à une IA.
6. Mettre en place une gouvernance IA
Une gouvernance adaptée permet de définir les responsabilités et de suivre les risques liés aux différents usages de l’intelligence artificielle.
Sanctions prévues par le RGPD et l’AI Act
Le RGPD et l’AI Act prévoient tous deux des mécanismes de sanction.
Pour le RGPD, les amendes administratives peuvent atteindre les montants prévus par le règlement en fonction de la nature du manquement.
L’AI Act prévoit également un régime de sanctions spécifique, avec des niveaux qui varient selon la nature de l’infraction.
Pour les entreprises, la conformité constitue donc un enjeu juridique mais également organisationnel et stratégique.
Conclusion : RGPD et AI Act, une complémentarité à anticiper
L’AI Act ne remplace pas le RGPD : les deux réglementations doivent être analysées en fonction des usages de l’intelligence artificielle dans l’entreprise.
Pour chaque projet d’IA, il est donc essentiel de se poser plusieurs questions :
- Quelles données sont utilisées ?
- Pour quelle finalité ?
- Le système traite-t-il des données personnelles ?
- Quel est le niveau de risque du système ?
- Quelles obligations découlent du RGPD ?
- Quelles obligations découlent de l’AI Act ?
Une approche structurée permet ainsi aux entreprises de développer leurs usages de l’intelligence artificielle tout en maîtrisant les risques liés aux données et à la conformité.