

Optimisez votre conformité : le guide complet RGPD
Le Règlement Général sur la Protection des Données (RGPD) impose depuis mai 2018 de nouvelles normes de confidentialité concernant les données personnelles. Son objectif est clair : protéger les droits des citoyens européens en obligeant les entreprises et organisations à être transparentes sur la manière dont elles collectent, traitent et conservent les informations personnelles, également appelées données à caractère personnel.
Cette obligation s’applique à toutes les structures, y compris les entreprises de plus de 250 salariés, mais aussi à celles qui traitent régulièrement des données personnelles ou qui réalisent des traitements portant sur des données sensibles (santé, biométrie, opinions politiques, etc.).
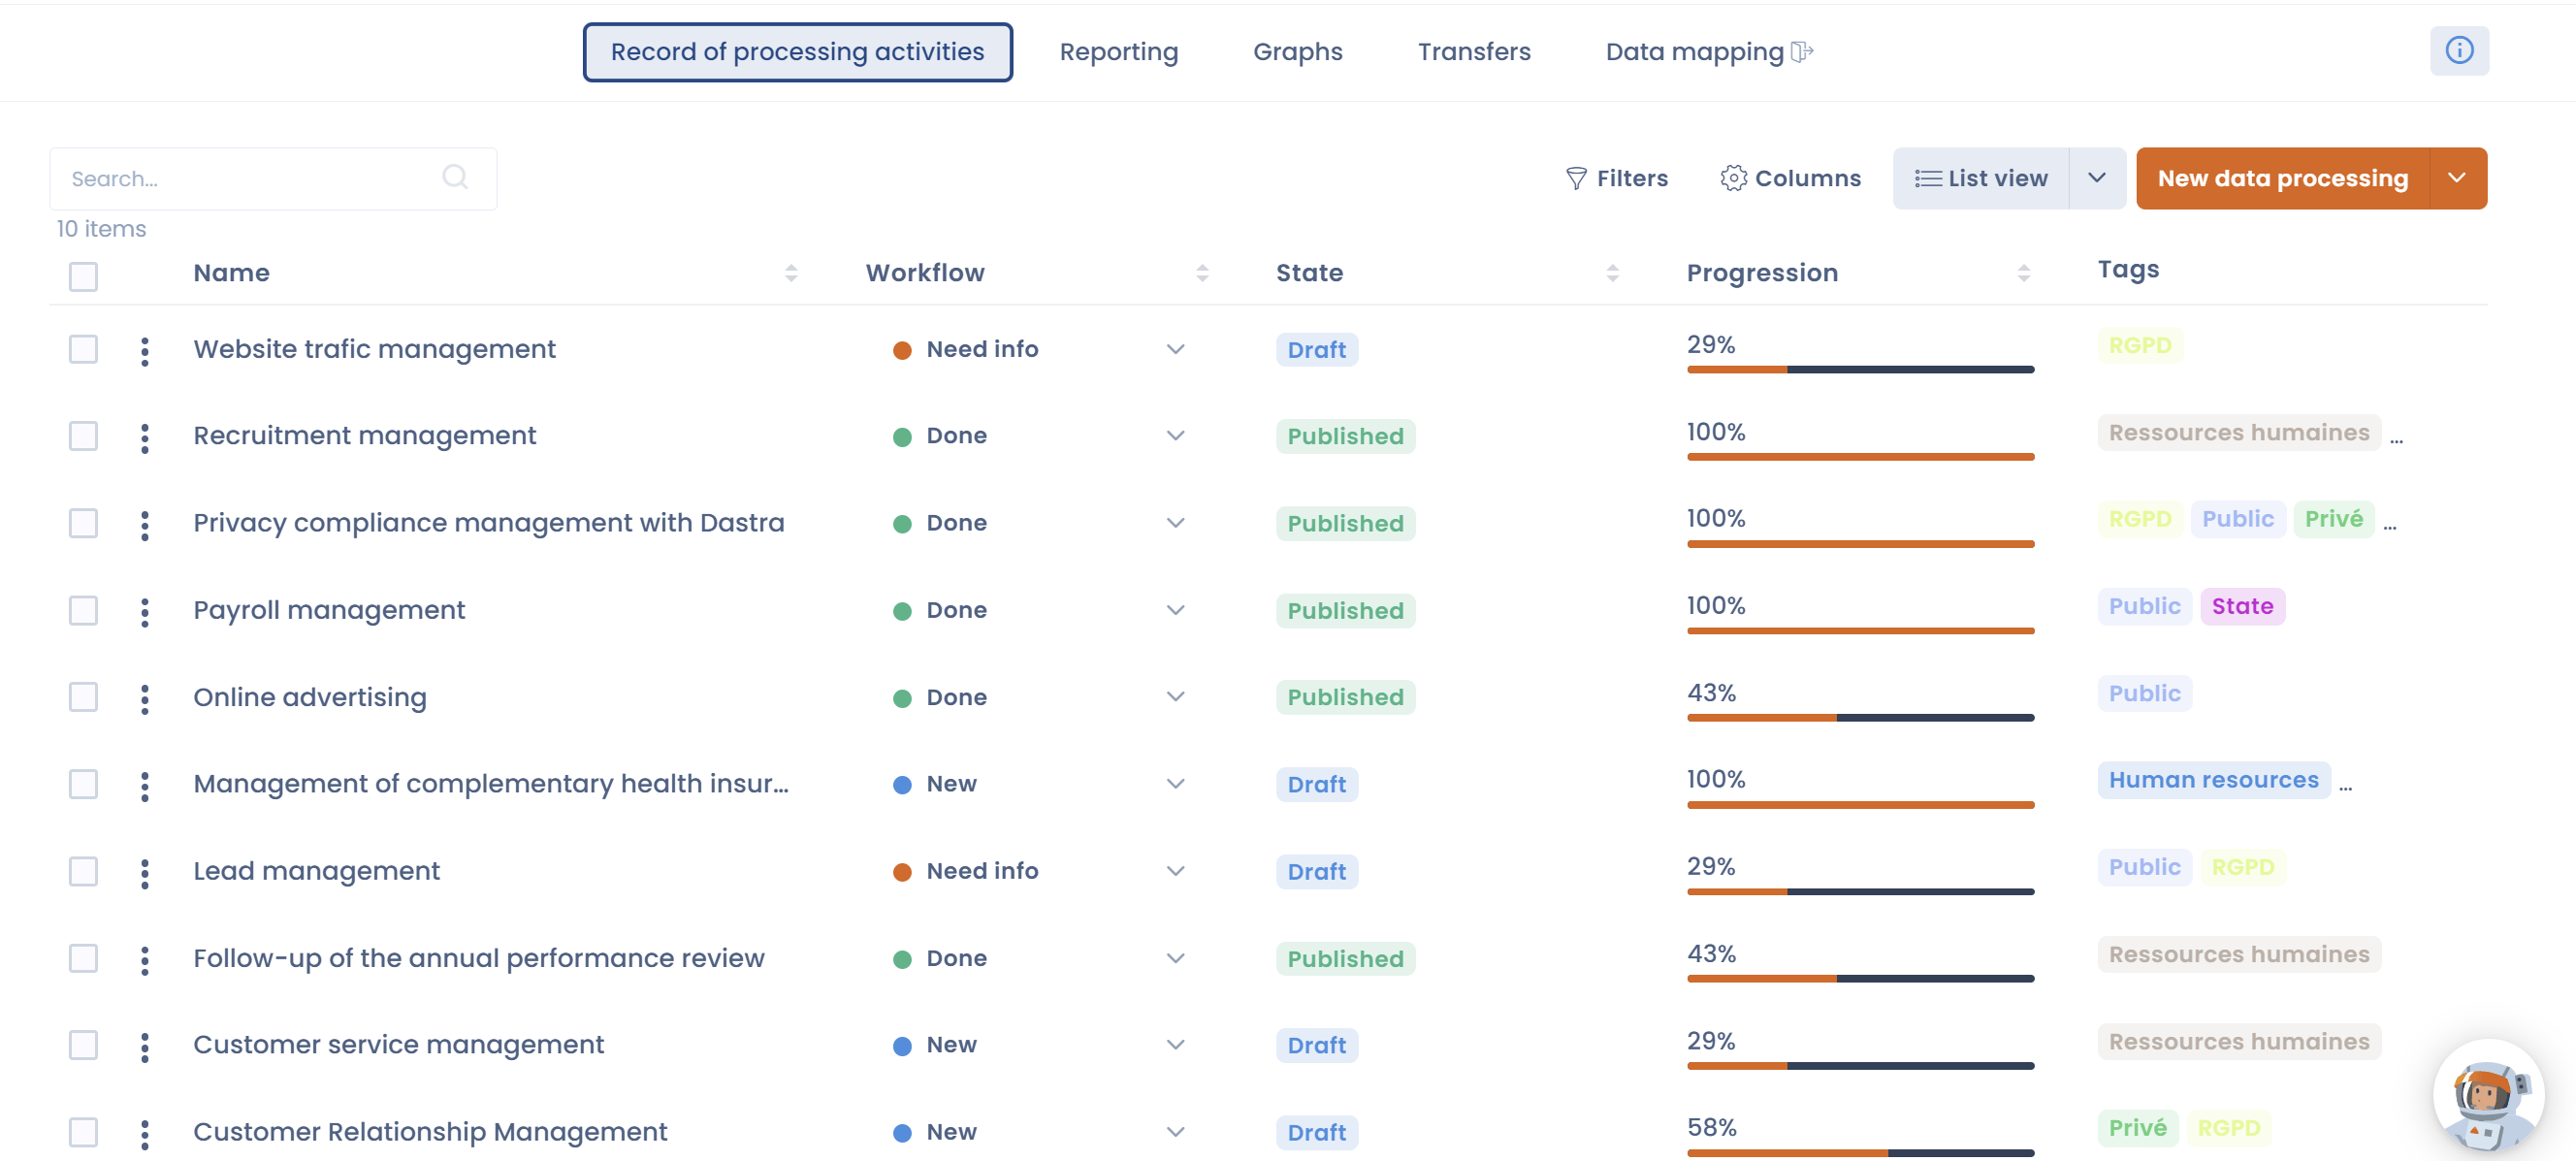
Au cœur de cette conformité se trouve un outil clé : le registre des activités de traitement. Bien plus qu’un simple tableau administratif, il constitue le fondement de toute stratégie de conformité au RGPD.
Qu’est-ce que le registre des activités de traitement ?
Ce document est central dans le cadre de la mise en œuvre de la conformité RGPD. Conformément à l'article 30 du RGPD, il s’agit d’un enregistrement détaillé de toutes les activités de traitement des données à caractère personnel au sein d’une organisation.
Le registre doit permettre d'identifier les différents responsables de traitement et de recenser les traitements de données personnelles réalisés par l'organisation.
Il doit notamment préciser :
- Le responsable du traitement : le nom et les coordonnées du responsable ou de son représentant.
- Les coordonnées du responsable de traitement et, le cas échéant, celles du délégué à la protection des données (DPO).
- Les catégories de données personnelles collectées, y compris, le cas échéant, les données sensibles.
- Les clients et prospects concernés.
- Les transferts de données hors de l’Union européenne ou vers des organisations internationales, notamment les pays tiers.
- L’ensemble des traitements mis en place au sein de l’entreprise.
- Les durées de conservation des données.
- Les mesures de sécurité appliquées aux données personnelles.
Ce document RGPD permet ainsi de documenter toutes les étapes du cycle de vie des données, depuis leur collecte jusqu’à leur destruction, garantissant une gestion transparente et responsable.
Pourquoi est-il essentiel ?
- Conformité légale : le RGPD exige que les entreprises tiennent un registre des activités de traitement afin de démontrer leur mise en conformité avec la réglementation. Cette obligation est notamment définie par l'article 30 du RGPD.
- Gestion des risques : en identifiant et en évaluant les risques associés aux traitements de données personnelles, le registre permet de mettre en place des mesures de sécurité adéquates.
- Transparence : les clients et les parties prenantes apprécient la transparence. Un registre bien tenu renforce la confiance en montrant comment les données personnelles sont gérées.
Comment élaborer un registre RGPD ?
Étape 1 : Identifier l’ensemble des traitements
Commencez par recenser tous les processus impliquant des données à caractère personnel. Cette première étape permet d'identifier toutes les activités de traitement et les différents responsables de traitement au sein de l'organisation.
Exemples :
- Gestion des ressources humaines (salaires, congés, dossiers du personnel).
- Gestion commerciale (CRM, contrats, facturation, relances).
- Activités marketing (newsletters, cookies, campagnes publicitaires).
- Sécurité informatique (vidéosurveillance, contrôle d’accès).
👉 Conseil pratique : impliquez chaque service de l’entreprise pour ne rien oublier et identifier précisément les traitements de données personnelles qu'ils réalisent.
Étape 2 : Documenter chaque traitement
Pour chaque traitement identifié, il convient de renseigner les informations exigées par l'article 30 du RGPD. Le registre doit notamment contenir :
- Le responsable du traitement : son nom et ses coordonnées, ainsi que celles de son représentant éventuel.
- Les coordonnées du responsable et celles du délégué à la protection des données, lorsqu'un DPO a été désigné.
- Les finalités du traitement.
- Les catégories de données à caractère personnel collectées.
- Les catégories de personnes concernées (salariés, clients, prospects, fournisseurs).
- Les destinataires des données.
- Les transferts de données éventuels vers des pays tiers situés hors de l'Union européenne ou vers des organisations internationales.
- Les durées de conservation des données.
- Les mesures de sécurité mises en place pour protéger les données personnelles.
Chaque responsable de traitement doit veiller à ce que les informations relatives aux traitements qu'il réalise soient exactes et régulièrement actualisées.
Étape 3 : Évaluer les risques
Certains traitements nécessitent une vigilance particulière, notamment lorsqu’ils concernent des données sensibles (santé, opinions politiques, biométrie). Dans ces cas, la réalisation d’une Analyse d’Impact relative à la Protection des Données (AIPD ou PIA) peut être obligatoire.
L'identification des risques permet aux responsables de traitement de mettre en place des mesures techniques et organisationnelles adaptées afin de garantir la sécurité des données à caractère personnel.
Étape 4 : Mettre à jour régulièrement
Le registre des activités de traitement doit évoluer avec l’entreprise : nouveau logiciel, nouvel outil marketing, nouveau sous-traitant… Chaque changement doit être immédiatement consigné.
La mise à jour régulière du registre garantit que les traitements de données personnelles recensés correspondent bien aux activités réellement exercées par l'organisation.
Exemples concrets d’application
- PME de 250 salariés : doit documenter les traitements liés aux ressources humaines, à la relation clients et aux campagnes marketing. Elle doit notamment identifier les responsables de traitement et les activités de traitement réalisées.
- Site e-commerce : doit intégrer les traitements relatifs aux paiements, à la livraison, au suivi des commandes, au retargeting publicitaire et aux transferts de données vers des prestataires logistiques, y compris ceux situés dans des pays tiers.
- Cabinet médical : traite des données sensibles de santé. Le registre doit inclure des mesures de sécurité renforcées, préciser les durées de conservation des données et, dans certains cas, prévoir des AIPD.
Ces exemples montrent que le registre doit être adapté au secteur d’activité et à la nature des données traitées.
Les erreurs à éviter
- Se limiter à un document statique : un registre non mis à jour perd toute valeur et ne reflète plus les activités de traitement réellement mises en place.
- Oublier les transferts de données : de nombreux traitements impliquent des transferts vers des pays tiers hors Union européenne (ex. : services cloud américains).
- Négliger les coordonnées du responsable de traitement : le nom et les coordonnées du responsable du traitement constituent des informations obligatoires au titre de l'article 30 du RGPD.
- Sous-estimer les données sensibles : elles exigent des mesures renforcées et une documentation précise dans le registre.
- Oublier le délégué à la protection des données : lorsque l'organisation a désigné un DPO, ses coordonnées doivent figurer dans le registre.
Dastra, le logiciel de registre
La tenue d'un registre des activités de traitement n'est pas seulement une obligation légale. C'est aussi une pratique essentielle pour garantir une gestion transparente et responsable des données personnelles.
En investissant dans un outil RGPD comme Dastra, votre entreprise renforce sa conformité au RGPD ! En tant que responsable du traitement ou délégué à la protection des données, établissez une base solide pour la confiance de vos clients et partenaires.
Pour faciliter cette démarche, vous pouvez vous appuyer sur un modèle de registre conforme aux exigences de l'article 30 du RGPD. Ce modèle permet de structurer les informations essentielles relatives aux activités de traitement, aux responsables de traitement, aux transferts de données et à la conservation des données.
Un logiciel spécialisé permet également de centraliser les informations, de suivre les modifications et de garantir que le registre est régulièrement mis à jour.
Pour en savoir plus sur la manière de mettre en place ce document RGPD, contactez-nous !
Votre logiciel de registre des traitements RGPD est là pour vous guider à chaque étape de ce processus de conformité !
Découvrez aussi les autres fonctionnalités de Dastra, votre :
- Cartographie des données
- Exercice des droits
- Rapport d'incidents
- Audit RGPD
- Consentement cookies
- Analyse d'impact
- Veille experte
- Gestion des risques
En choisissant Dastra, vous transformez une obligation en véritable outil de pilotage stratégique.
FAQ – Registre des traitements RGPD
Qui doit tenir un registre des traitements ?
Toutes les entreprises de plus de 250 salariés et celles traitant régulièrement des données personnelles, en particulier des données sensibles.
Le registre doit-il inclure les coordonnées du responsable de traitement ?
Oui, c’est une obligation prévue par l’article 30 du RGPD.
Faut-il documenter les transferts de données hors Union européenne ?
Absolument. Le registre doit préciser les destinataires situés hors UE et les garanties mises en place.
Peut-on externaliser la gestion du registre ?
Oui, via un DPO externe ou un logiciel spécialisé comme Dastra.
**Le registre doit-il être mis à jour régulièrement ?**Oui, sans cette mise à jour, il ne reflète pas la réalité des traitements et expose l’entreprise à un risque de non-conformité.